2026. november 9-én a PrestaShop két biztonsági kiadást adott ki ugyanazon a napon: a 9.2.1 tizennyolc, a 8.2.9 tizenöt biztonsági hibát javít. Mindkettő csak javításokat tartalmaz, új funkciót nem.
A javított hibák között van olyan, amivel a támadó bejelentkezés nélkül kódot futtathat a szerveren, és olyan is, ami pénzben mérhető: ugyanabból a kosárból két rendelés keletkezhet, a kupon pedig a beállított korláton túl is felhasználható. Ez a cikk sorra veszi, melyik hiba mit enged meg, melyik verzió érintett, és mi a teendő, ha a frissítés most nem fér bele.
Nem értek a technikáhozMagyarán mondva: mi történt, és mit kell tenni?
A PrestaShop készítői kijavítottak egy csomó hibát, amelyen keresztül idegenek hozzáférhettek a webshop adminjához, a vásárlók adataihoz vagy a szerverhez. A javítás két új verzióban jelent meg: a 9-es ághoz a 9.2.1, a 8-as ághoz a 8.2.9.
A javítás a webshop frissítésével kerül fel. Ez nem tart sokáig, de a téma és a modulok miatt tesztelni kell, ezért rendszerint karbantartó végzi.
A teendő: megkérdezni a webshop karbantartóját, melyik verzió fut, és mikor kerül fel a javítás. Ha nincs karbantartó, az alábbi szöveg továbbküldhető.
Kérdések a webshop karbantartójának
Melyik PrestaShop-verzió fut a webshopon? A 2026. november 9-i biztonsági kiadás (9.2.1, illetve 8.2.9) fel van-e téve, és ha nem, mikor kerül fel? Ha a frissítés most nem lehetséges, milyen közbenső megoldás van a javításokra? Használ-e a webshop webszolgáltatás-kulcsot (webservice), és ha igen, melyik webshopokra érvényes?
Mit javít a 9.2.1 és a 8.2.9?
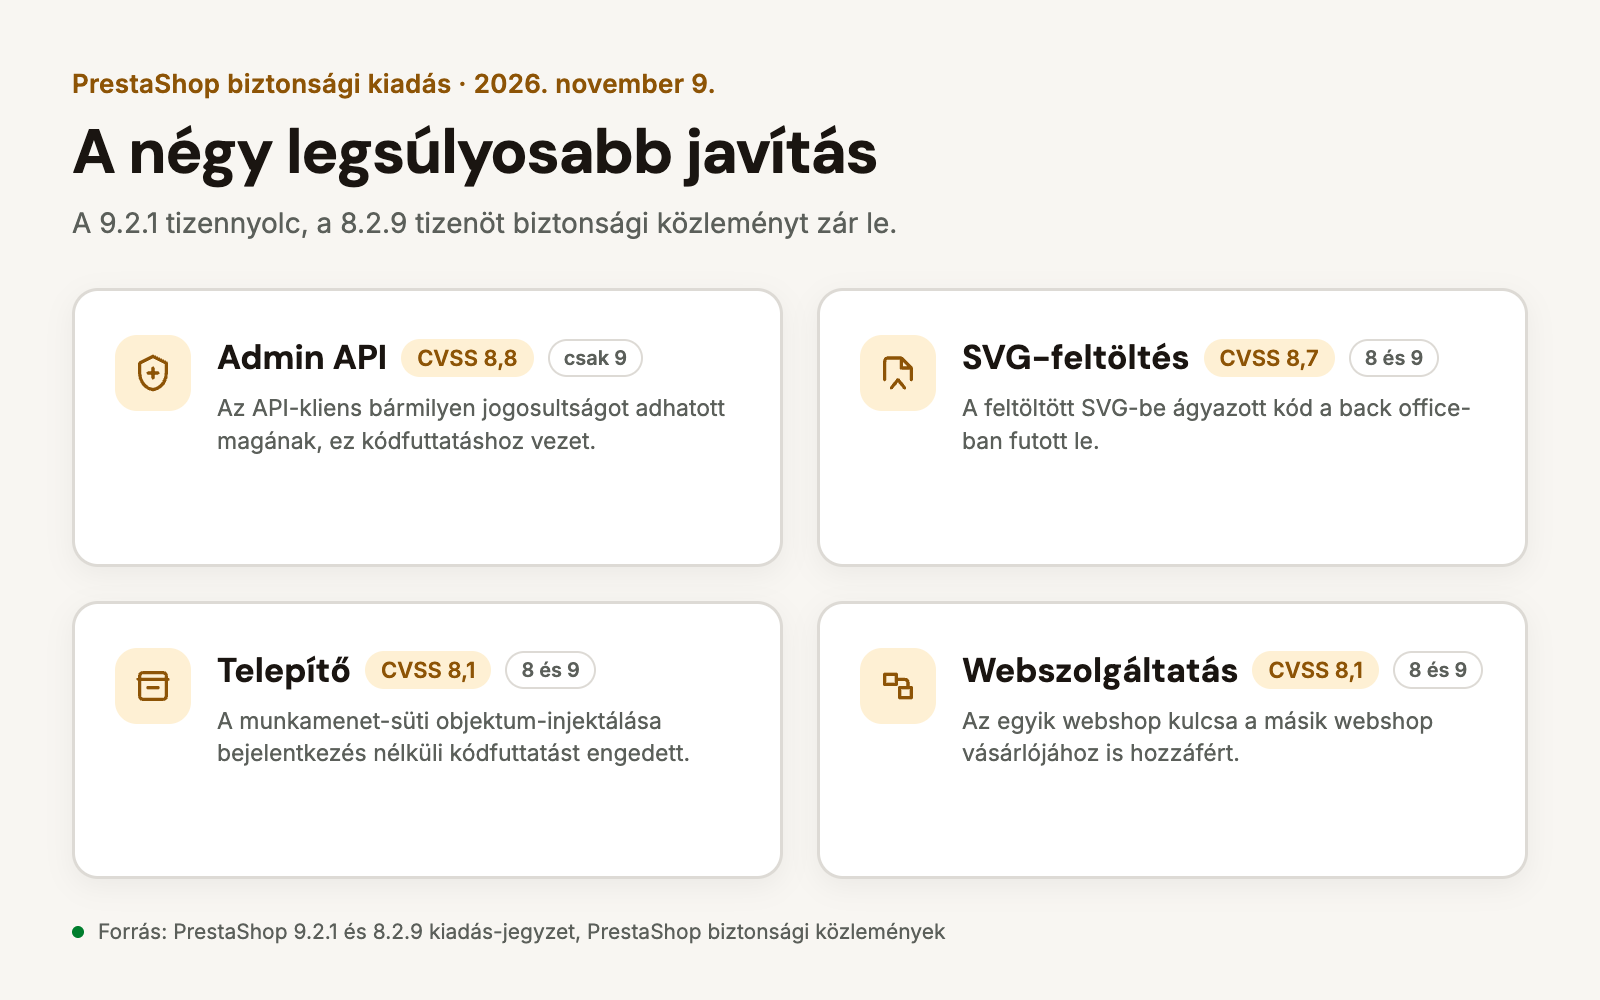
A 9.2.1 tizennyolc, a 8.2.9 tizenöt biztonsági közleményt zár le. A javítások nagy része mindkét ágban megjelent; három csak a 9-es ágat érinti, mert az ottani Admin API-hoz és a hibakeresési beállításhoz kötődik.
| Javítás | Mit tett lehetővé | Súlyosság | Érintett ág |
|---|---|---|---|
| Admin API: saját jogosultság kiosztása GHSA-p292-3rh4-vm4p | az api_client_write jogú API-kliens bármilyen jogosultságot adhatott magának, ami kódfuttatáshoz vezet | 8,8 | csak 9 |
| SVG-feltöltés a fájlkezelőben és a logónál GHSA-99cp-c6mm-p7h5 | a feltöltött SVG-fájlba ágyazott kód a back office-ban futott le (tárolt XSS) | 8,7 | 8 és 9 |
| Mellékletek: kilépés a letöltési mappából GHSA-wrmc-gmx5-9hhc | a mappán kívüli fájl is olvasható és törölhető volt | 8,5 | 8 és 9 |
| Telepítő: objektum-injektálás a sütiben GHSA-h2q4-7fp7-m5jp | bejelentkezés nélküli kódfuttatás a szerveren | 8,1 | 8 és 9 |
| Telepítő újrafuttatása GHSA-8rxw-79mh-gmm5 | a már telepített webshop beállításai felülírhatók voltak | 8,1 | 8 és 9 |
| Webszolgáltatás: idegen vásárló átvétele CVE-2026-71519 | az egyik webshop kulcsával a másik webshop vásárlója is elérhető volt | 8,1 | 8 és 9 |
Webszolgáltatás: id_shop=allCVE-2026-71531 | a kulcs a számára engedélyezett webshopokon túl is kiolvasott adatot | 8,1 | 8 és 9 |
| Hibakeresési süti mezői GHSA-95f5-jc9c-gg3q | a Teljesítmény jogosultsággal rendelkező munkatárs PHP-kódot futtathatott | 7,2 | csak 9 |
| Fordítások oldal, téma- és modul-import, e-mail-fordítás GHSA-fxq4-2mc8-99pr, GHSA-7q68-ch46-pxmc, GHSA-95w6-v2wq-cv8w, GHSA-5p6p-mx64-96jf | a bejelentkezett adminisztrátor a célmappán kívülre írhatott fájlt, ez kódfuttatáshoz vezet | 7,2 | 8 és 9 |
| Két rendelés egy kosárból GHSA-2676-hc74-gg7v | versenyhelyzetben ugyanaz a kosár kétszer vált rendeléssé | 7,5 | 8 és 9 |
| Kuponkorlát megkerülése GHSA-r246-6gw4-pj3p | a kupon a beállított darabszámon túl is felhasználható volt | 7,5 | 8 és 9 |
| Admin API letiltása hatástalan GHSA-6c2j-pgwm-95m9 | a letiltott API-kliens hozzáférése és a hozzáférési jegy visszavonása nem lépett érvénybe | 7,1 | csak 9 |
| Egyedi feltöltés letöltése GHSA-fg9q-mm4c-h5xc | a vásárló feltöltött fájlja a rendelés-hivatkozással, bejelentkezés nélkül megszerezhető volt | 5,9 | 8 és 9 |
| Jelszó-visszaállító jegy GHSA-g6p7-cx52-hcrj | a jegy kitalálható volt, és fiókátvételt engedett | 4,8 | 8 és 9 |
A súlyosság a CVSS-skála 0-10 értéke a PrestaShop biztonsági közleményeiből. A két kiadás a psgdpr modult 1.4.4-re, a hírlevél-modult 3.0.1-re is frissíti.
Kit érintenek a rendelésekre ható hibák?
Két javítás nem a betöréssel kapcsolatos, hanem a pénztár működésével. Az egyik azt zárja ki, hogy ugyanabból a kosárból versenyhelyzetben két rendelés keletkezzen. Ez a gyakorlatban kétszer kiszámlázott, kétszer kiszállított rendelést, a raktárkészlet és a számlasorszámok megbomlását jelenti.
A másik a kuponok felhasználási korlátját érinti: a rendelés-ellenőrzés versenyhelyzetében a kupon a beállított darabszámon túl is felhasználható volt. Egy nagy kedvezményű, „egyszer használható" kupon így sokszor beváltható.
Ha a webshopon korábban feltűnt kétszer leadott rendelés vagy a vártnál többször beváltott kupon, érdemes a rendeléseket átnézni a frissítés előtt is: a javítás a jövőbeli eseteket zárja ki, a már létrejött rendeléseket nem rendezi.
Mire figyeljen a többwebshopos telepítés?
Két javítás kifejezetten a több webshopot kiszolgáló telepítéseket érinti. Mindkettő a webszolgáltatás-API-hoz (webservice) tartozik, amin keresztül külső rendszerek, például számlázó vagy raktárkezelő program éri el a webshopot.
A CVE-2026-71519 szerint az egyik webshopra kiadott kulccsal egy másik webshop vásárlójának adata is elérhető volt, mert a rekord szintjén hiányzott a webshop-ellenőrzés. A CVE-2026-71531 pedig azt engedte, hogy a kérés id_shop=all vagy id_shop_group paraméterrel kilépjen a kulcs számára engedélyezett körből.
Ahol egy telepítés több márkát vagy több országot szolgál ki, és külső partner is kapott kulcsot, ott a frissítés után érdemes a kiadott kulcsokat is átnézni: melyik kulcs melyik webshopra és milyen erőforrásokra érvényes.
Mi a teendő, ha most nem lehet frissíteni?
A frissítés a témát és a modulokat is érinti, ezért sok webshopon nem végezhető el aznap. A 8.2.9 a 8.2-es ág kiadása; a 8.0 és a 8.1 ágra erre a napra nem jelent meg kiadás, a régebbi 1.7-es webshopokra sem.
Ilyenkor a javítás átültethető a meglévő verzióba: az érintett fájlok a javított változat szerint módosulnak, a webshop többi része változatlan marad. Ezt végzi a Biztonsági javítás PrestaShophoz modul, amely a javítás előtt mentést készít, és a javítás visszavonható. Hogy melyik hiba érinti az adott webshopot, azt a Biztonsági vizsgálat PrestaShophoz modul mutatja meg.
A hosszú távú megoldás a frissítés egy támogatott ágra, mert a következő hiba javítása is csak ott érkezik magától.
Mit érdemes most tenni?
- Megnézni a verziót az adminban, a Speciális paraméterek > Információ oldalon. A 9-es ágon a 9.2.1, a 8.2-es ágon a 8.2.9 a javított kiadás.
- Frissíteni, teszt után. A kiadás csak javításokat tartalmaz, de a téma és a modulok miatt érdemes előbb másolaton kipróbálni.
- Átnézni a back office fiókjait: ki fér hozzá a Teljesítmény és a fordítások oldalhoz, és van-e már nem használt munkatársi fiók. A javított hibák egy része bejelentkezett felhasználót feltételez.
- Átnézni a webszolgáltatás-kulcsokat: melyik kulcs melyik webshopra érvényes, és használja-e még valaki.
- Ha a frissítés nem fér bele, a javítások beépítése a meglévő verzióba, mentéssel.
Gyakori kérdések
[faq]
Q: Honnan tudom, melyik PrestaShop-verzió fut a webshopon?
A: Az adminban, a Speciális paraméterek > Információ oldalon. A 9-es ágon a 9.2.1, a 8.2-es ágon a 8.2.9 a javított kiadás.
Q: Elég a modulokat frissíteni?
A: Nem. A javítások túlnyomó része a PrestaShop saját kódjában van; a kiadás emellett két modult is frissít (psgdpr 1.4.4, hírlevél 3.0.1).
Q: Mennyire sürgős?
A: A legsúlyosabb javítások közül kettő bejelentkezés nélkül kihasználható hibát zár le, és a hibák leírása nyilvános, ezért a frissítés nem halasztható hetekkel. A közlemények nem írnak arról, hogy a hibákat kihasználták volna.
Q: Mi van a 8.0-s, 8.1-es és 1.7-es webshopokkal?
A: Ezekre az ágakra erre a napra nem jelent meg kiadás. Ilyenkor a javítás a meglévő verzióba ültethető át, hosszabb távon pedig a frissítés egy támogatott ágra.
Q: A webshop több márkát szolgál ki egy telepítésből. Más a teendő?
A: Igen, a frissítés után a webszolgáltatás-kulcsokat is érdemes átnézni, mert két javítás éppen azt zárja ki, hogy egy kulcs kilépjen a saját webshopja köréből.
Források: PrestaShop 9.2.1 kiadás-jegyzet, PrestaShop 8.2.9 kiadás-jegyzet, PrestaShop biztonsági közlemények