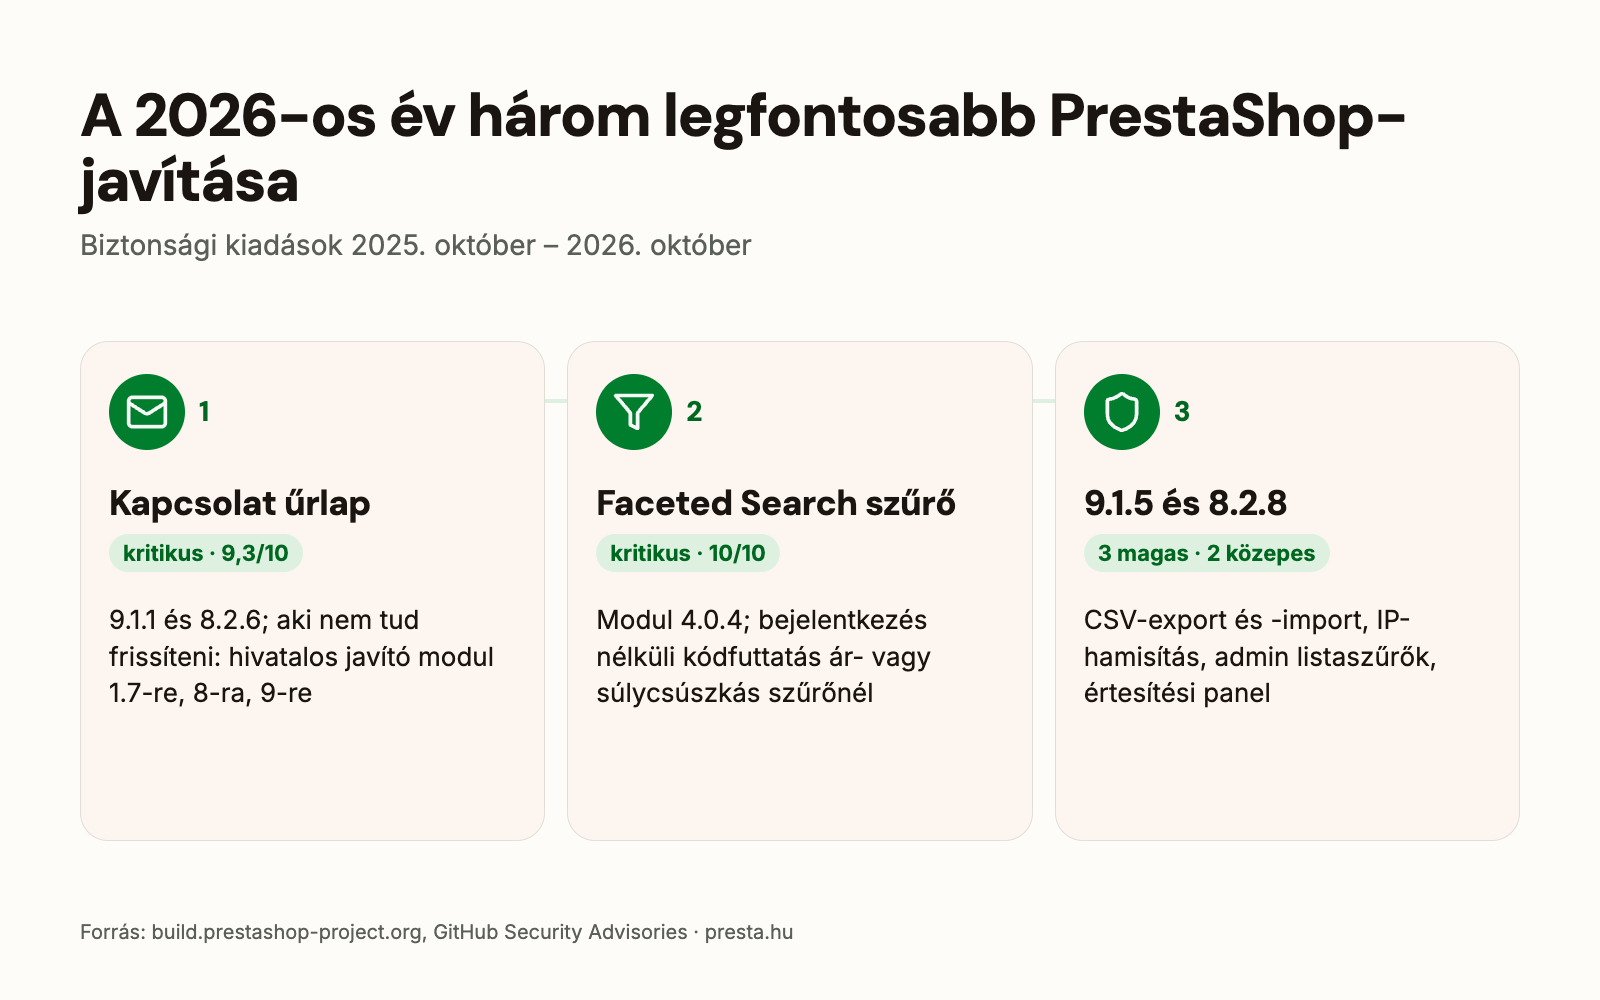
2025 októbere és 2026 októbere között a PrestaShop öt alkalommal adott ki biztonsági javítást a 8.2-es és a 9-es ágra, és egyszer külön a Faceted Search szűrő modulhoz. Két hiba kritikus besorolású volt: az egyik a Kapcsolat űrlapon keresztül az admin átvételéig vezethetett, a másik bejelentkezés nélkül kódot futtathatott a szerveren.
A hibák azokat a webshopokat érintik, amelyekre a javítás nem került fel; a már nem támogatott verziókhoz PrestaShop-kiadás nem is jelenik meg. Ez a cikk kiadásonként összefoglalja, mit javítottak, melyik verzió kap még javítást, hogyan lehet a frissítéseket telepíteni, és mit érdemes most ellenőrizni.
Nem értek a technikáhozMagyarán mondva: kell most valamit tennem?
A PrestaShop az év során többször javított olyan hibát, amelyen keresztül egy idegen hozzáférhetett volna a webshop adminjához vagy a szerverhez. A javítás csak akkor védi a webshopot, ha telepítve is van: magától nem kerül fel.
A legfontosabb két dolog: a webshop a saját ágának legutóbbi kiadásán fusson (9.1-en a 9.1.5, 8.2-n a 8.2.8), és a szűrő modul (Faceted Search) legalább 4.0.4-es legyen. Régebbi, már nem támogatott verziónál a frissítést érdemes megtervezni.
A teendő: megkérdezni a webshop karbantartóját, hogy ezek rendben vannak-e. Az alábbi kérdéseket érdemes neki elküldeni.
Kérdések a webshop karbantartójának
Melyik PrestaShop-verzión fut a webshop, és fent van-e az ágának legutóbbi biztonsági kiadása (9.1.5 vagy 8.2.8)? Melyik verziójú a Faceted Search szűrő modul, legalább 4.0.4-es-e? Ha régebbi volt, nézte-e valaki, van-e betörés nyoma? Készül-e rendszeres, kipróbált mentés a fájlokról és az adatbázisról?
Melyik kiadás mit javított 2025 ősze óta?
A PrestaShop a biztonsági hibákat titokban javítja, és a kiadással hozza nyilvánosságra a kiadási jegyzetben és GitHub-közleményben (Security Advisory). A 8.2-es és a 9-es ág javításai rendre ugyanazon a napon jelentek meg.
| Kiadás | Mit javít | Besorolás |
|---|---|---|
| 9.0.3, 8.2.4 2026. 02. 03. | bejelentkezésnél a válaszidőből kideríthető volt, van-e fiók egy e-mail-címmel | közepes |
| 9.1.0, 8.2.5 2026. 03. 23. | admin-sablonok: script futhatott, ha már bejuttatott adat volt az adatbázisban; egy validációs hiba | magas, alacsony |
| 9.1.1, 8.2.6 2026. április vége | Kapcsolat űrlap: az adminban megnyitott üzenet az admin átvételéig vezethetett | kritikus |
| 9.1.3 2026. 05. 21. | Symfony- és Twig-javítások, a PrestaShop kódja nem változott | – |
| Faceted Search 4.0.4 2026. 06. 03. | szűrő modul: bejelentkezés nélküli kódfuttatás a szerveren | kritikus |
| 9.1.5, 8.2.8 2026. 08. 18. | öt hiba: CSV-export és -import, IP-cím hamisítása, adatbázis-olvasás az admin listaszűrőin, értesítési panel | 3 magas, 2 közepes |
A 9.1.4 és a 8.2.7 (2026. június 4.) azért jelent meg, hogy a friss letöltésben már a javított szűrő modul legyen; a PrestaShop saját kódja nem változott, a 9.1.4 Symfony- és Twig-frissítést is hoz. A 9.0.1-hez, a 9.0.2-höz és a 2026. szeptember 30-i 9.2.0-hoz nem tartozik biztonsági közlemény.
Mi volt a két kritikus hiba?
Kapcsolat űrlap (9.1.1 és 8.2.6, 9,3/10): bejelentkezés nélkül bárki beküldhetett a nyilvános Kapcsolat űrlapon egy rosszindulatú e-mail-címet. Amikor egy munkatárs az adminban megnyitotta az üzenetet, script futott a böngészőjében, ami a teljes admin átvételéig vezethetett. Aki nem tud azonnal frissíteni, annak a PrestaShop egy hivatalos javító modult (hotfix) adott ki, amely a PrestaShop 1.7-en, 8-on és 9-en is működik; a Modulok > Modul kezelő oldalon a „Modul feltöltés” gombbal telepíthető.
Faceted Search szűrő modul (4.0.4, 10/10): egyetlen, bejelentkezés nélküli kéréssel kódot lehetett futtatni a szerveren, ami a webshop és a szerver teljes átvételéhez vezethetett. Érintett a modul 3.0.0–4.0.3-as verziója minden PrestaShop 1.7.1.0 vagy újabb webshopon, ha a szűrőben ár- vagy súlycsúszka van. A javítás a modul 4.0.4-es verziója, a modulok között kell frissíteni; utána ellenőrizni, hogy a modul verziója 4.0.4 vagy újabb.
Ha a webshopon érintett szűrő-verzió futott, a PrestaShop azt javasolja, hogy keressék a betörés nyomait: ismeretlen PHP-fájlokat a modules/ps_facetedsearch/ mappában, és szokatlan kéréseket a szerver naplójában erre a mappára. Ha van ilyen nyom, a modulfrissítés nem elég: a webshopot ki kell vizsgálni és meg kell tisztítani, utána jelszót cserélni.
Mi volt a 2026. augusztusi öt javításban?
- CSV-export: egy rosszindulatú érték képletként futhatott le annál, aki az exportot táblázatkezelőben megnyitotta: kereskedő, munkatárs, könyvelő, vagy a vásárló a saját GDPR-exportjában.
- CSV-import: a szerver ellenőrzés nélkül letöltötte a fájlban megadott kép-címeket. Ehhez importjogú admin-fiók kellett.
- IP-cím hamisítása: proxy, CDN vagy terheléselosztó mögött bárki tetszőleges IP-címet adhatott meg magának, ami a karbantartási mód IP-listáját és a naplókat is érinti. Ezt a tárhely vagy a proxy beállításában is rendezni kell, frissítéstől függetlenül.
- Admin listaszűrők: bármely bejelentkezett munkatárs, a legszűkebb jogkörrel is, kiolvashatta a teljes adatbázist, a vásárlói és rendelési táblákat is. Ugyanez a hibás kód a PrestaShop 1.7-ben is megvan, de az már nem kap javítást.
- Értesítési panel: a legutóbbi vásárlói és rendelési adatokat jogosultság-ellenőrzés nélkül mutatta bármely munkatársnak. Mivel személyes adat, GDPR-vonatkozása is van.
Melyik PrestaShop-verzió kap még biztonsági javítást?
- 9.1.5 a 9.1-es ág utolsó tervezett kiadása a 9.2 előtt
- 8.2.8 a 8.2-es ág legutóbbi kiadása
- 1.7.8.11 az 1.7 utolsó kiadása (2024. 01. 02.)
A 8.2 kiterjesztett támogatásban van: csak biztonsági és kritikus javítást kap, a PrestaShop 10.0.0 megjelenéséig. A PrestaShop 8 azonban a Symfony 4.4-re épül, amely már nem kap Symfony-javítást, és ezeket a PrestaShop nem portolja vissza a 8-as ágra; ezért a PrestaShop a 9-es főverzióra váltás megtervezését javasolja.
2026 februárjában a PrestaShop két támogatott verziót nevezett meg: a 9.0-t a 9.1 megjelenéséig és a 8.2-t. A 8.1 és a régebbi verziók nincsenek köztük. A PrestaShop biztonsági szabályzata szerint a javítás jellemzően csak a legújabb kiadásra kerül; a fejlesztői dokumentáció elve szerint egy új kisverzió megjelenésekor az előző kisverzió nem kap több javítást.
Hogyan lehet a javításokat telepíteni?
- Update Assistant: a PrestaShop hivatalos frissítő modulja (korábban 1-Click Upgrade). Saját ágon belül, például 9.1.x-ről 9.1.5-re vagy 8.2.x-ről 8.2.8-ra, ezzel lehet frissíteni.
- Mentés előtte: a fájlokról és az adatbázisról, az Update Assistant mentése mellett sajátot is.
- Szűrő modul külön: a Faceted Search javítása a PrestaShop-frissítéstől külön, a modul frissítésével érkezett, a Modulok menüben.
- Utána: a frissítés által kikapcsolt modulokat vissza kell kapcsolni, és a webshopot vásárlóként végig kell próbálni.
Egy főverzión belül (például 9.0 → 9.1) a PrestaShop szerint a téma és a modulok várhatóan tovább működnek, de ritkán egy biztonsági javítás is igényelhet igazítást. Kisverzió-váltás előtt (például 9.1 → 9.2) a PrestaShop tesztpéldányt javasol.
Honnan lehet időben értesülni a javításokról?
A PrestaShop a javításokat a build.prestashop-project.org kiadási cikkeiben és GitHub-közleményekben hozza nyilvánosságra; a kritikus hibákat a lehető leggyorsabban javítja. A Faceted Search hibája után azt javasolta, hogy a kereskedők kövessék a biztonsági közleményeket és a közösségi forrásokat, például a Friends of Prestát.
A PHP saját hibái nem ide tartoznak: azokat a tárhely javítja. Erről külön cikk szól: Biztonsági hiba a PrestaShop-webshopokban: mit érdemes tenni?
Mit érdemes most tenni?
- Megnézni a verziókat: a PrestaShop-verzió a Haladó beállítások > Információ oldalon, a Faceted Search verziója a Modulok > Modul kezelő oldalon látszik.
- Ha a szűrő modul 4.0.4 előtti: frissíteni, és ha ár- vagy súlycsúszka volt a szűrőben, megnézetni a betörés nyomait.
- Ha a webshop 9.1-en vagy 8.2-n fut: frissíteni a 9.1.5-re, illetve a 8.2.8-ra, mentéssel.
- Ha 8.1-en, 8.0-n vagy 1.7-en fut: a Kapcsolat űrlap hibájára telepíteni a hivatalos javító modult, és megtervezni a váltást egy támogatott verzióra.
- Proxy vagy CDN mögött: a tárhellyel ellenőriztetni, hogy a webshop a valódi látogatói IP-címet kapja.
- Mentés: rendszeres, kipróbált mentés a fájlokról és az adatbázisról.
PrestaShop frissítés
A webshop frissítése a témával, a modulokkal és az adatokkal együtt, tesztpéldányon előkészítve.
Gyakori kérdések
Melyik a legutóbbi PrestaShop biztonsági kiadás?
A 9.1.5 és a 8.2.8, 2026. augusztus 18-án. A 2026. szeptember 30-án megjelent 9.2.0-hoz biztonsági közlemény nem tartozik.
Elég a Faceted Search modult frissíteni?
A szűrő modul hibájára igen: a PrestaShop szerint a 4.0.4-es modulverzió a teljes javítás. A többi hiba a PrestaShop saját kódjában volt, azokhoz a PrestaShopot kell frissíteni.
Kap még javítást a PrestaShop 1.7?
Nem. A 2026. augusztusi listaszűrő-hiba kódja az 1.7-ben is megvan, és a PrestaShop szerint nem kap javítást. A Kapcsolat űrlap hibájára kiadott javító modul viszont 1.7-en is működik.
Meddig kap javítást a PrestaShop 8.2?
A PrestaShop 10.0.0 megjelenéséig, csak biztonsági és kritikus javítást. A Symfony 4.4 javításait a PrestaShop nem portolja vissza a 8-as ágra.
Mi az a hotfix modul?
A PrestaShop hivatalos javító modulja a Kapcsolat űrlap kritikus hibájára, azoknak, akik nem tudnak azonnal frissíteni. Telepítéskor elmenti az érintett sablont, és automatikusan javítja.
Források: PrestaShop 9.1.1 security release, Faceted Search security update, PrestaShop 9.1.5 security release, PrestaShop 8.2.8 security release, PrestaShop 9.1.3, Cleaning old branches, PrestaShop security advisories

Hozzászólások
Még nincs hozzászólás.