A PrestaShop saját kódjának javításai mellett 2025 októbere óta több komoly hiba jelent meg PrestaShop-modulokban is: a hivatalos PrestaShop Checkout fizetési modulban, egy felugró ablak modulban, egy UPS szállítási modulban és egy Google Merchant Center termékexport modulban. Ezek egy részén keresztül bejelentkezés nélkül lehetett hozzáférni a webshop adatbázisához, a vásárlói fiókokhoz vagy a szerverhez.
A modulhibák attól függetlenül érintik a webshopot, hogy a PrestaShop maga friss-e. Ez a cikk összefoglalja, melyik modulban mi volt a hiba, melyik verzió javítja, miért nem elég egy modult kikapcsolni, és hol látszik a háttérirodában, hogy egy modulhoz frissítés érhető el.
Nem értek a technikáhozMagyarán mondva: kell most valamit tennem?
A webshop nemcsak a PrestaShopból áll, hanem a ráépített modulokból is: fizetés, szállítás, felugró ablak, termékexport. Ha egy modulban hiba van, azon keresztül egy idegen hozzáférhet a webshophoz akkor is, ha maga a PrestaShop naprakész.
A modulfrissítést a háttérirodában kell elindítani, magától nem kerül fel. Egy kikapcsolt modul is veszélyes lehet, mert a fájljai a szerveren maradnak; amit nem használnak, azt érdemes eltávolítani és a fájljait is törölni.
A teendő: megkérdezni a webshop karbantartóját, hogy a modulok rendben vannak-e. Az alábbi kérdéseket érdemes neki elküldeni.
Kérdések a webshop karbantartójának
Van-e a webshopon PrestaShop Checkout, Advanced Popup Creator, UPS Shipping vagy Google Merchant Center Feed (gmfeed) modul, és ha igen, javított verzióra frissült-e? Mikor nézte át valaki utoljára az összes modul frissítését? Van-e olyan modul, amit már nem használunk, és el lehet távolítani a fájljaival együtt? Van-e olyan modul, amelynek a gyártója már nem ad ki frissítést? Készül-e rendszeres, kipróbált mentés a fájlokról és az adatbázisról?
Miért a modulokon múlik sokszor a webshop biztonsága?
2025 januárjában a PrestaShop egy támadáshullámról írt, amely nem a PrestaShop saját kódját, hanem külső gyártók moduljainak SQL injection hibáit használta ki. A kihasznált modulhibák nagy részét már rég javították, a javítás csak nem került fel a webshopokra. A PrestaShop szerint a friss PrestaShop-verzió akkor nem érintett, ha nincs sebezhető modul telepítve, és minden frissítés fent van.
A Friends of Presta közösségi biztonsági oldal 2020 óta vezetett listáján 230 bejegyzésből 212 modulról szól (saját számolás a listából). Ez nem statisztika: a Friends of Presta csak válogatott esetekről ír, például ha egy modult sokan támadnak, vagy ha a gyártó nem reagál.
Melyik modulokban volt komoly hiba 2025 ősze óta?
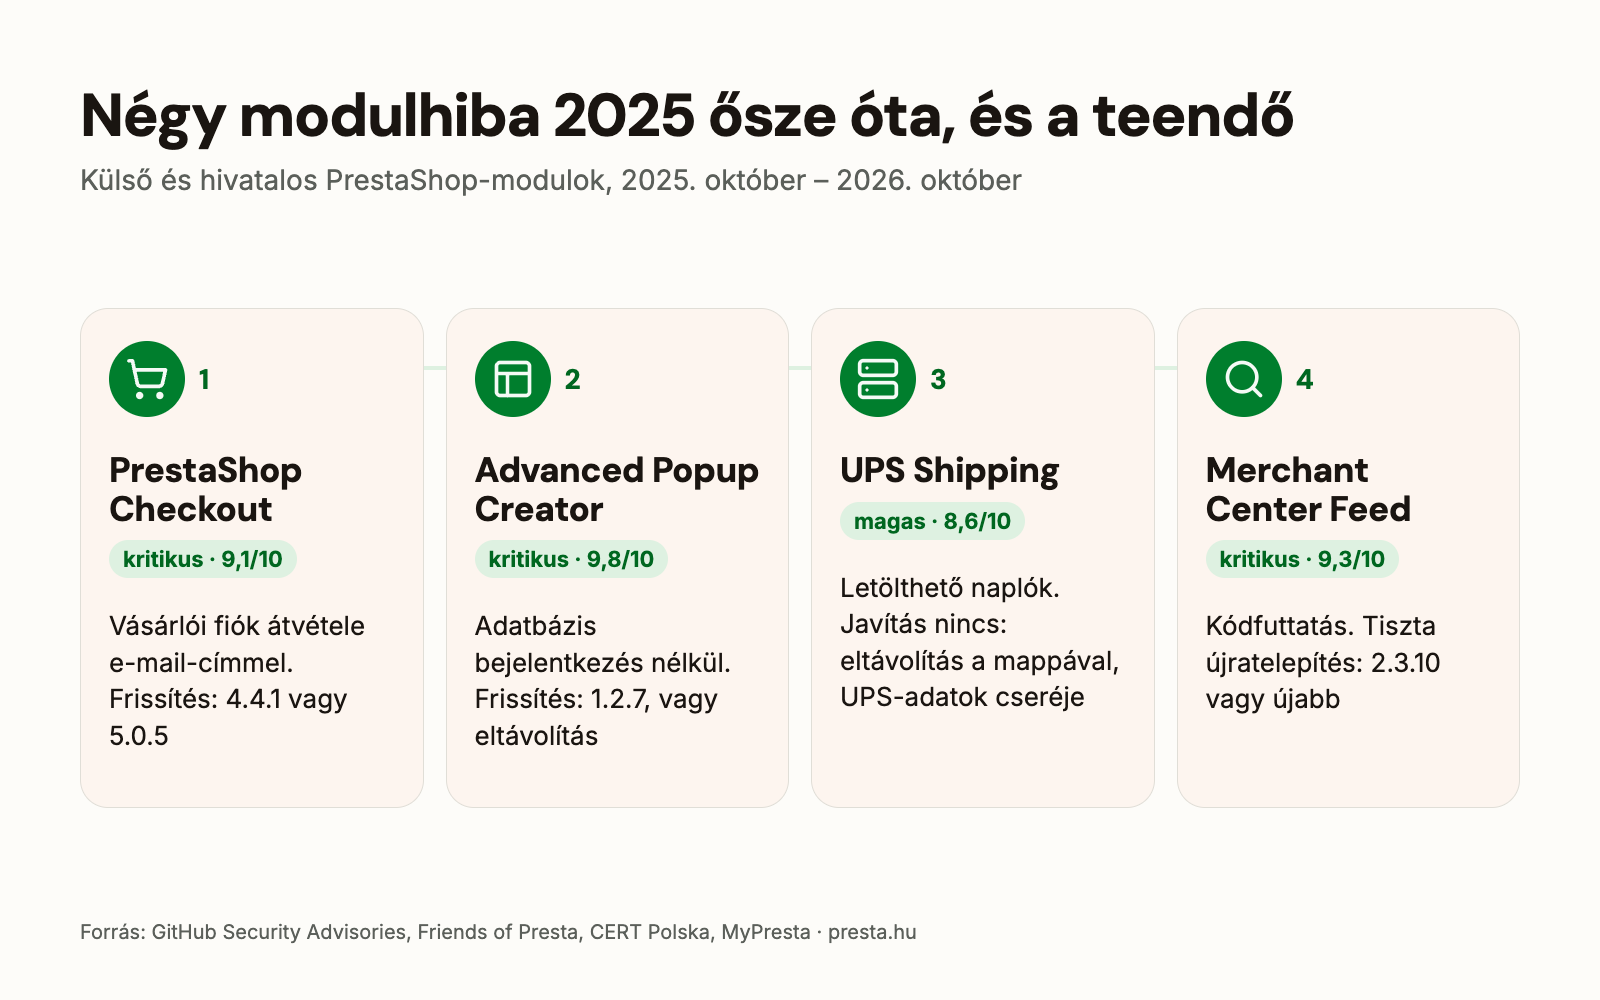
| Modul | Mi a hiba | Javítás |
|---|---|---|
| PrestaShop Checkout kritikus | vásárlói fiók átvétele az e-mail-cím ismeretében | 4.4.1, 5.0.5 |
| Advanced Popup Creator kritikus | az adatbázis olvasása bejelentkezés nélkül | 1.2.7 |
| UPS Shipping magas | a naplókban UPS-belépési és vásárlói adatok, bárki letöltheti | nincs, el kell távolítani |
| Google Merchant Center Feed kritikus | kódfuttatás a szerveren bejelentkezés nélkül | 2.3.10 |
| Faceted Search kritikus | kódfuttatás a szerveren bejelentkezés nélkül | 4.0.4 |
A Faceted Search a PrestaShop saját szűrő modulja; a hibájáról és a betörés nyomainak kereséséről külön cikk szól: PrestaShop biztonsági frissítések 2026. Kisebb súlyú modulhibák is megjelentek ebben az időszakban, például a PrestaShop GDPR- és kívánságlista-moduljában (egy bejelentkezett vásárló más nevében GDPR-hozzájárulást rögzíthetett, illetve más vásárlók privát kívánságlistáját láthatta) és az xipblog blogmodulban.
Mi volt a hiba a PrestaShop Checkout modulban?
A PrestaShop Checkout a PrestaShop hivatalos, PayPallal közös fizetési modulja. Az Express Checkout funkcióban hiányzott egy ellenőrzés, így egy támadó bejelentkezés nélkül, csak a vásárló e-mail-címének ismeretében beléphetett a vásárló fiókjába, és rendelést adhatott le vele. A hiba kritikus (9,1/10), az 1.3.0 óta minden verziót érint, kerülőmegoldás nincs.
A javítás 2025. október 16-án jelent meg: a 4.4.1-es és az 5.0.5-ös modulverzió. A háttérirodában a modul verziója négy számból áll, az első a PrestaShop főverziója: PrestaShop 8-on például a 8.4.4.1 vagy a 8.5.0.5, illetve ennél újabb verzió a javított. A közléskor ismert kihasználásról nem tudtak.
Mi volt a hiba az Advanced Popup Creator modulban?
Az Advanced Popup Creator (gyártó: Idnovate) a PrestaShop Addons piactéren árult felugró ablak modul. Bejelentkezés nélkül tetszőleges adatbázis-lekérdezést lehetett rajta keresztül futtatni (SQL injection, 9,8/10). Az 1.2.7 előtti verziók érintettek; a javítás a 2025. decemberi 1.2.7-es verzió.
A hibát egy betörés kivizsgálásakor találták meg: az érintett webshopból kinyerték az admin e-mail-címét és jelszó-visszaállító tokenjét, és teljes admin-hozzáférést szereztek. A bejelentő szerint a hibát élesben is kihasználhatták. A támadás a szokásos szervernaplóban csak egy általános „POST /” kérésként látszik, a modul neve nélkül.
Aki ezt a modult használja és 1.2.7 előttin futott, annak a bejelentő azt javasolja: frissíteni vagy eltávolítani; ha nem feltétlenül kell, eltávolítani és a fájljait is törölni. Emellett: kétlépcsős belépés az adminba, a háttériroda címének cseréje, egyedi adatbázis-előtag.
Mi a teendő a UPS Shipping modullal, amihez nincs javítás?
A UPS Shipping Module (gyártó: Agence Web 360, mappaneve upsshipping) minden ismert verziója, legalább a 2.4.0-ig, a logs/ mappájába XML-naplókat ment, és ezek a fájlok kitalálható címen, bejelentkezés nélkül letölthetők. Bennük van a kereskedő UPS-belépési adata, UPS-számlaszáma, valamint a vásárlók neve, címe és telefonszáma. Egy érintett webshopban 2023 februárja és 2026 áprilisa között több mint 2,3 millió ilyen fájl gyűlt össze.
Javítás nincs és a bejelentő szerint nem is lesz, mert a gyártó megszűnt. A Friends of Presta szerint az egyetlen tartós megoldás a modul eltávolítása és a modules/upsshipping/ mappa törlése; a kikapcsolás nem elég. Ezen felül a meglévő naplófájlokat törölni kell, a UPS-jelszót és a UPS API-licencszámot cserélni, a UPS-fiókot jogosulatlan szállítmányokra átnézni, és mérlegelni a GDPR szerinti adatvédelmi incidens-bejelentést.
Mi volt a hiba a Google Merchant Center Feed modulban?
A Google Merchant Center Feed (gmfeed, gyártó: MyPresta) termékexport modulon keresztül bejelentkezés nélkül tetszőleges fájlt lehetett írni a szerverre, ezzel kódot futtatni (9,3/10, közzétéve 2026. szeptember 29-én). A gyártó szerint az első biztonságos verzió a 2.3.10.
A gyártó tiszta újratelepítést kér: a régi modult a „modul fájljainak törlése” jelölővel kell eltávolítani, és utána feltelepíteni az újat. Ha az új fájlokat csak a régiek fölé másolják, a régi, hibás szkript a mappában maradhat.
Miért nem elég kikapcsolni egy modult?
A háttérirodában három különböző művelet van. A kikapcsolás megtartja a modul beállításait, de a fájljai a szerveren maradnak. Az eltávolítás (uninstall) törli a modul beállításait és adatbázis-adatait, de a PrestaShop kézikönyve szerint a mappa ezután is a modules alatt maradhat. A fájlokat a törlés művelet, illetve az eltávolításkor a mappa törlését kérő jelölő szünteti meg.
Biztonsági szempontból ez a különbség számít: a kikapcsolt vagy csak eltávolított modul fájljai (naplók, exportok, közvetlenül hívható szkriptek) a webről továbbra is elérhetők lehetnek. A Friends of Presta ezért azt írja, hogy a megszűnt gyártó modulját nem kikapcsolni, hanem eltávolítani kell. A kézikönyv szerint modult nem szabad FTP-n a mappa törlésével eltávolítani; ezt a háttérirodából kell elvégezni.
Hol látszik a háttérirodában, hogy egy modulhoz frissítés van?
A Modulok > Modul kezelő oldalon a Frissítések fül azokat a modulokat sorolja, amelyekhez a PrestaShop újabb verziót talált: az Addons piactér szerveréről, vagy ha a modul újabb fájljai már fel vannak töltve. A Figyelmeztetések fül a beállítást vagy frissítést igénylő modulokat mutatja. A Modul kezelő listájában a modulok név és gyártó szerint kereshetők, és a kikapcsolt modulok is megjeleníthetők.
Frissítés előtt érdemes a modul változásnaplóját megnézni, utána pedig kipróbálni a működését (például egy fizetési modulnál egy tesztrendeléssel). A nem az Addonsról vásárolt moduloknál a gyártó saját közleményeit is érdemes követni.
Mit érdemes most tenni?
- Leltár: a Modul kezelőben végignézni a telepített és a kikapcsolt modulokat is, gyártóval és verzióval.
- A fenti modulok: ha bármelyik fent van, frissíteni a javított verzióra; a UPS Shipping modult eltávolítani a mappájával együtt, és a UPS-belépési adatokat cserélni.
- Ha az Advanced Popup Creator 1.2.7 előtti volt: a frissítés mellett bekapcsolni a kétlépcsős belépést az adminba, és cserélni a háttériroda címét.
- Nem használt modulok: eltávolítani és a fájljaikat is törölni, nem csak kikapcsolni.
- Frissítések: rendszeresen átnézni a Frissítések fület, és követni a nem Addonsról vett modulok gyártóinak közleményeit.
- Mentés: rendszeres, kipróbált mentés a fájlokról és az adatbázisról.
Webshop karbantartás
A PrestaShop és a modulok rendszeres frissítése, a nem használt modulok eltávolítása, mentés és ellenőrzés.
Gyakori kérdések
Elég, ha a PrestaShop naprakész?
Nem. A modulhibák a PrestaShop verziójától függetlenül érintik a webshopot; a PrestaShop szerint a friss verzió akkor nem érintett, ha nincs sebezhető modul telepítve, és minden frissítés fent van.
Kihasználták a PrestaShop Checkout hibáját?
A hiba közlésekor, 2025. október 16-án ismert kihasználásról nem tudtak. Mivel kerülőmegoldás nincs, a 4.4.1-es vagy 5.0.5-ös, illetve újabb verzióra kell frissíteni.
Mit tegyek, ha egy modul gyártója már nem létezik?
Az ilyen modul nem kap biztonsági javítást. Érdemes másik, karbantartott modulra váltani, a régit eltávolítani, és a fájljait is törölni.
Elég kikapcsolni a nem használt modult?
Nem. Kikapcsolás után a modul fájljai a szerveren maradnak, és a webről elérhetők lehetnek. Eltávolítani kell, a fájlok törlésével együtt.
Honnan tudom, hogy egy modulhoz van frissítés?
A Modulok > Modul kezelő oldal Frissítések fülén. A nem az Addonsról vett modulok frissítéséről a gyártó közleményei is szólnak.
Források: PrestaShop Checkout security advisory, Friends of Presta: advancedpopupcreator, Friends of Presta: upsshipping, CERT Polska: gmfeed, MyPresta: gmfeed security fix, PrestaShop: SQL injection attacks alert (2025), PrestaShop user guide: installed modules

Hozzászólások
Még nincs hozzászólás.