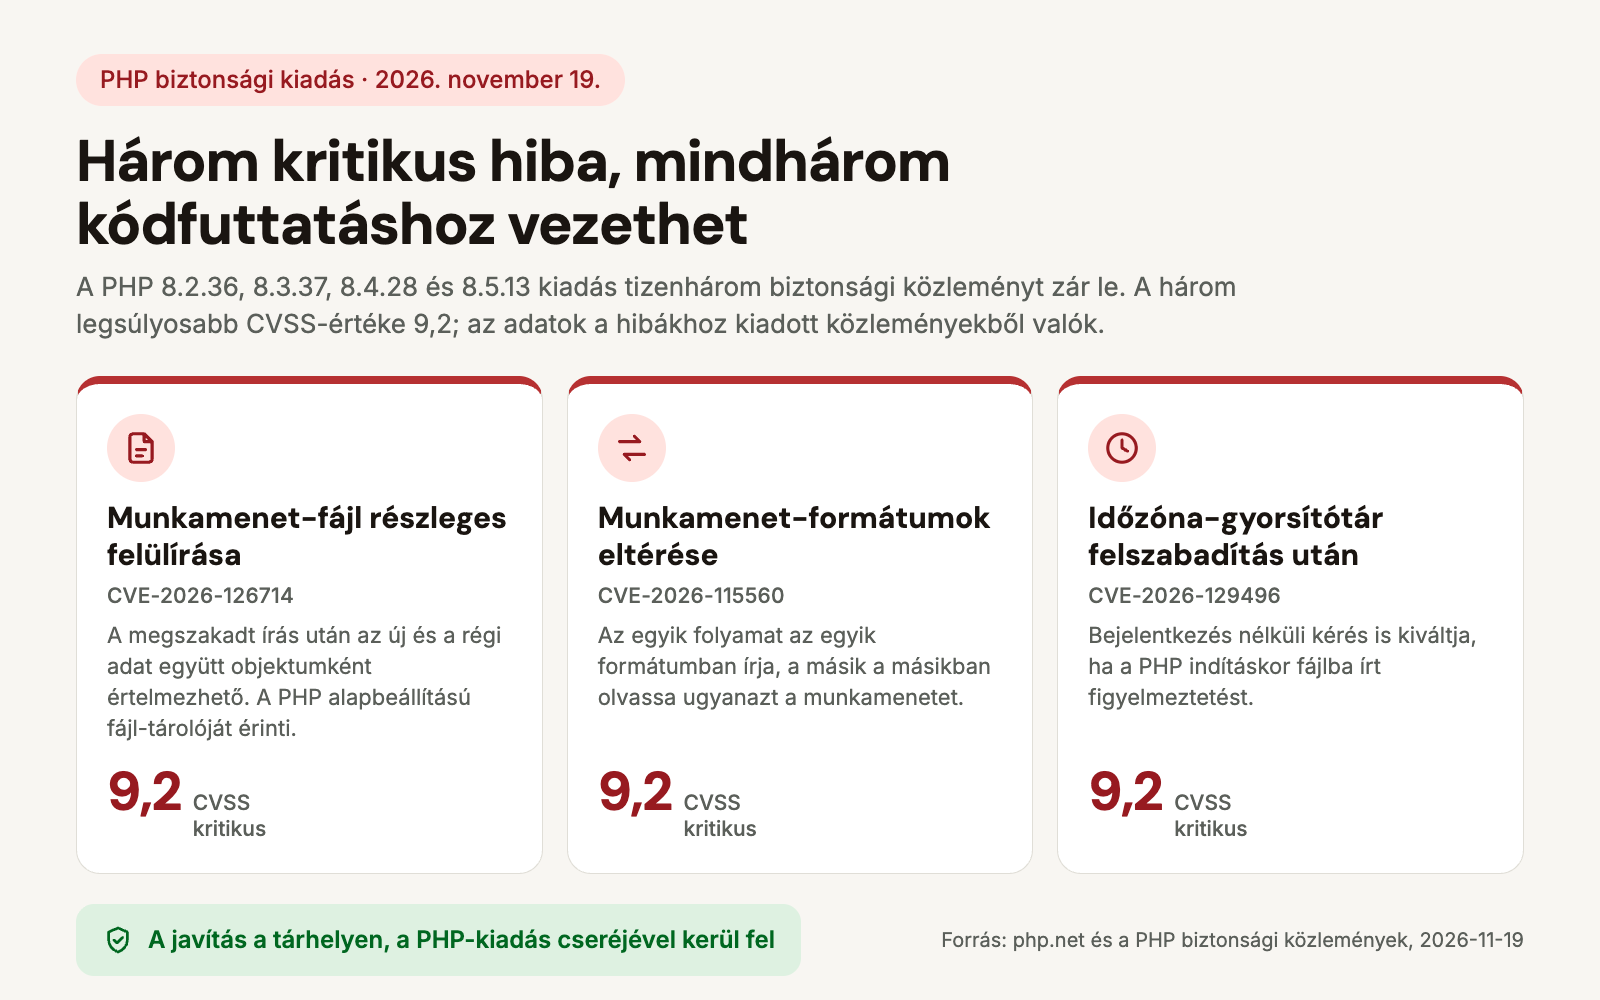
2026. november 19-én a PHP-projekt egyszerre négy biztonsági kiadást adott ki: 8.5.13, 8.4.28, 8.3.37 és 8.2.36. A kiadások tizenhárom biztonsági közleményt zárnak le, köztük hármat kritikus, 9,2-es CVSS-értékkel, amelyek mindegyike kódfuttatáshoz vezethet a szerveren.
A PHP az a program, ami a PrestaShop-webshop kódját futtatja, ezért a javítás nem a webshop frissítésével kerül fel, hanem a tárhelyen, a PHP-verzió cseréjével. Ez a cikk sorra veszi, melyik ágban melyik kiadás a javított, mit engednek meg a kritikus hibák, és mi a teendő azon a webshopon, amely a PrestaShop miatt régebbi PHP-n fut.
Nem értek a technikáhozMagyarán mondva: mi történt, és mit kell tenni?
A webshop egy PHP nevű programon fut, ami a tárhelyen van telepítve. Ebben a programban hibákat találtak, és november 19-én megjelent a javításuk. A legsúlyosabb három hibával a támadó a webshopot futtató szerveren futtathat saját utasításokat.
A javítás nem a webshop frissítése: a tárhelyszolgáltatónak kell a PHP-t a javított kiadásra váltania. A legtöbb szolgáltatónál ez a következő napokban magától megtörténik, de nem mindenhol.
A teendő: megkérdezni a tárhelyszolgáltatót, melyik PHP-kiadás fut, és ha nem a javított, mikor kerül fel. Az alábbi szöveg továbbküldhető.
Kérdések a tárhelyszolgáltatónak
Melyik PHP-kiadás fut a webshop tárhelyén? A 2026. november 19-i biztonsági kiadás (8.2.36, 8.3.37, 8.4.28 vagy 8.5.13 az ágnak megfelelően) fel van-e téve, és ha nem, mikor kerül fel? Ha a tárhelyen régebbi, már nem támogatott PHP-ág fut, kapnak-e a hibák javítást a disztribúció csomagjain keresztül? Be van-e kapcsolva a session.upload_progress.enabled beállítás, és ki lehet-e kapcsolni?
Melyik PHP-kiadásban van a javítás?
A PHP-projekt minden támogatott ághoz kiadta a javítást ugyanazon a napon. A webshop akkor javított, ha a tárhelyen az ágának megfelelő vagy annál újabb kiadás fut.
| PHP-ág | Javított kiadás | Meddig kap biztonsági javítást |
|---|---|---|
| 8.2 | 8.2.36 | 2026. december 31. |
| 8.3 | 8.3.37 | 2027. december 31. |
| 8.4 | 8.4.28 | 2028. december 31. |
| 8.5 | 8.5.13 | 2029. december 31. |
| 8.6 | 8.6.0 (ugyanaznap jelent meg, a változásjegyzéke ugyanezeket a javításokat tartalmazza) | 2030. december 31. |
| 8.1 és régebbi | a PHP-projekt nem adott ki javítást | nem szerepel a támogatott ágak között |
A PHP biztonsági csapata egy nappal korábban, november 18-án jelezte a kiadás érkezését, és akkor azt közölte, hogy a legnagyobb súlyosság kritikus, és a kritikusnak minősített hibák nem alapbeállítású vagy nem szokványos környezetet feltételeznek. A kiadás után megjelent közlemények ennél részletesebbek: a munkamenet-fájlokat érintő hiba a PHP alapbeállítás szerinti files tárolóját érinti.
Mit engednek meg a kritikus hibák?
| Hiba | Mit tesz lehetővé | Súlyosság |
|---|---|---|
| Munkamenet-fájl részleges felülírása CVE-2026-126714 | megszakadt írás után a munkamenet-fájlban az új adat eleje és a régi adat vége is benne maradhat; a két rész együtt objektumként értelmezhető, és a következő megnyitáskor kódfuttatássá válhat | 9,2 |
| Munkamenet-formátumok eltérése CVE-2026-115560 | a feltöltés-haladás az egyik formátumban írja, egy másik folyamat a másikban olvassa ugyanazt a munkamenetet; a kulcsba csempészett adat kódfuttatáshoz vezet | 9,2 |
| Időzóna-gyorsítótár felszabadítás után CVE-2026-129496 | bejelentkezés nélküli kérés a PHP-munkafolyamat összeomlását vagy kódfuttatást okozhat, ha a PHP indításkor fájlba írt figyelmeztetést | 9,2 |
| PHP-FPM: kérés-becsempészés CVE-2026-129289 | az el nem olvasott kéréstörzs a következő kérésbe folyhat át | a közlemény nem kritikusnak sorolja |
| PHAR: aláírás-ellenőrzés megkerülése CVE-2026-128090 | a PHAR-archívum OpenSSL-aláírása gyengébb algoritmusra cserélve elfogadható volt | a közlemény nem kritikusnak sorolja |
| HTTPS- és FTPS-címek kis- és nagybetűs írása CVE-2026-128064 | a vegyes írású cím miatt a kapcsolat titkosítás nélkül épült fel, így az adat olvashatóvá vált | a közlemény nem kritikusnak sorolja |
A súlyosság a hibákhoz kiadott GitHub-közlemények CVSS-értéke. A kiadás ezeken kívül javítja a PHP-CGI, a PHP-FPM állapotoldala, a SOAP és a munkamenet-leállítás további hibáit; a 8.5-ös ág kiadása négy további közleményt is lezár, köztük egy kódfuttatáshoz vezető hibát a hibakeresési visszakövetésben.
Miért érinti ez a PrestaShop-webshopot?
Két kritikus hiba a munkamenetekhez tartozik, és a munkamenet minden webshopon folyamatosan használt dolog: ebben tartja a rendszer a bejelentkezett vásárlót, a kosarat és a back office-ban dolgozó munkatárs munkamenetét. A közlemény szerint a hiba a PHP alapbeállítás szerinti, fájlokba írt munkamenet-tárolóját érinti, és nem kötődik kizárólag a feltöltés-haladás funkcióhoz: akkor is előállhat, ha az alkalmazás nagyobb, a látogatótól érkező szöveget tárol a munkamenetben.
A harmadik kritikus hiba a PHP indulásához és a hibanaplózáshoz kötődik. A közlemény szerint a PHP-FPM és az Apache mod_php munkafolyamatai a szülőfolyamattól örökölhetik a hibás állapotot, és a sérülékeny időszak a munkafolyamat első rendes kéréséig tart. A közlemény leírja, hogy a hibát bejelentkezés nélküli kéréssel is kiváltották.
A PHP-verzió a back office-ban a Speciális paraméterek > Információ oldalon látható, a szerverinformációk között. Ugyanez a szám jelenik meg a tárhely vezérlőpultjának PHP-választójában is, de a kettő eltérhet, ha a webshop saját beállítása más verziót kér.
Mi a teendő, ha a webshop PHP 8.1-en fut?
A PrestaShop 8-as ága a gyártó kompatibilitási táblája szerint a PHP 7.2-től a 8.1-ig támogatott, a 8.1 a javasolt verzió; a 8.2-es és újabb PHP ott nem támogatott. A PHP 8.1 viszont nem szerepel a PHP-projekt támogatott ágai között, így erre az ágra ez a javítás sem jelent meg.
Ilyenkor két út van. A PHP javítása a tárhelyen múlik: a disztribúciók és a hosszú támogatást adó szolgáltatók a saját csomagjaikban visszavezethetik a javításokat a régebbi ágra, ezért az első kérdés a szolgáltatóhoz szól. A másik út a webshop frissítése egy olyan PrestaShop-ágra, amely a támogatott PHP-kiadásokkal működik: a PrestaShop 9.1 és 9.2 a táblázat szerint a PHP 8.1-től a 8.5-ig támogatott, és a 8.5 a javasolt verzió.
Hogy a webshop saját kódja, témája és moduljai mit tartalmaznak a biztonsági frissítésekből, azt a Biztonsági vizsgálat PrestaShophoz modul mutatja meg, a PrestaShop-oldali javítások felvitelét pedig a Biztonsági javítás PrestaShophoz modul végzi. A PHP-kiadás cseréje ezektől független, azt a tárhelyen kell elvégezni.
Mit érdemes most tenni?
- Megkeresni a futó PHP-kiadást a back office Speciális paraméterek > Információ oldalán. Ha a harmadik számjegy kisebb, mint a táblázatban szereplő javított kiadásé, a javítás még nincs fent.
- Megkérdezni a tárhelyszolgáltatót, mikor kerül fel a javított kiadás. A legtöbb szolgáltató néhány napon belül frissít, de ez nem minden csomagnál történik meg magától.
- A feltöltés-haladás kikapcsolása ideiglenes védelemként, ha a javított PHP-ra még várni kell. A javítás ezt a funkciót alapból kikapcsolja; addig a
session.upload_progress.enabledbeállítás a tárhelyen kapcsolható ki. - A PHP-váltás után átnézni a webshopot: a pénztár, a fizetési mód, a számlázás és a levélküldés végigpróbálva, mert a PHP-csere a modulok működését is érinti.
- Ha a webshop már nem támogatott PHP-ágon fut, a frissítés megtervezése egy támogatott PrestaShop- és PHP-párosra. A következő hiba javítása is csak ott érkezik magától.
Gyakori kérdések
[faq]
Q: Elég a PrestaShopot frissíteni?
A: Nem. Ezek a hibák a PHP-ben vannak, nem a PrestaShop kódjában, ezért a javítás a PHP-kiadás cseréjével kerül fel a tárhelyen.
Q: Honnan tudom, melyik PHP-kiadás fut a webshopon?
A: A back office Speciális paraméterek > Információ oldalán, a szerverinformációk között. A javított kiadások: 8.2.36, 8.3.37, 8.4.28, 8.5.13 és a 8.6.0.
Q: Mennyire sürgős?
A: A három legsúlyosabb hiba leírása nyilvános, és mindhárom kódfuttatáshoz vezethet, ezért a frissítés nem halasztható hetekkel. A közlemények nem írnak arról, hogy a hibákat a kiadás előtt kihasználták volna.
Q: A PHP-váltás elromlaszthatja a webshopot?
A: Az ágon belüli csere (például 8.3.36-ról 8.3.37-re) csak javításokat hoz, a nyelv működése nem változik, ezért ez a lépés külön tervezés nélkül elvégezhető. Más ágra lépni viszont a PrestaShop-verzióhoz kötött: a kompatibilitási tábla szerint a PrestaShop 8-as ága a PHP 8.1-nél újabbat nem támogat, ezért ott az ágváltás a webshop frissítésével együtt tervezendő, a téma és a modulok tesztelésével.
Q: Mit jelent az, hogy a kritikus hibák nem alapbeállítású környezetet feltételeznek?
A: A PHP november 18-i előjelzése írta ezt. A kiadás utáni közlemények szerint a munkamenet-fájlokat érintő hiba a PHP alapbeállítású files tárolóját érinti, az időzóna-gyorsítótár hibájához pedig fájlba írt hibanapló és egy induláskori figyelmeztetés kell.
Források: PHP hírarchívum, 2026, PHP 8 változásjegyzék, PHP támogatott verziók, PHP biztonsági közlemények, PrestaShop rendszerkövetelmények